↓ 跳过正文
  1. 文章/

寻仙问道,梦回少年

··665 字·2 分钟
sshuo
作者
sshuo
松鼠A(sshuo),安全研究者。记录渗透测试、安全研究与折腾日常。

两天前老弟突然对我说想玩一个游戏,还贼兮兮的告诉我特别古老。还在想FC游戏时这家伙就说漏了嘴–《问道》。

是啊,《问道》,挺古老的。想想第一次玩的时候才小学,那时才刚刚接触电脑。在小伙伴的诱惑下偷偷去黑网吧玩的样子历历在目。

《问道》是一款回合制游戏,以修仙为背景。第一次接触它时好像才三年级。我还清晰的记得当时的第一个账号是一个叫祝元哲的小伙伴给的(这货现在估计都快有孩子了吧)。账号是e9999999999999(整整13个9)密码123456,在逐鹿中原区。不过这个号现在已经登不上去了。

凭着一股子脑热重新下载了这款游戏(竟然还活着)。游戏官网赫然写着十二周年纪念,欢迎老玩家回归。可是试了好几个号里面的角色都消失了,可能已经被清数据了吧。用着老号创建新角色再走一遍十二年前的路。

(这么多年图标都不舍得换)

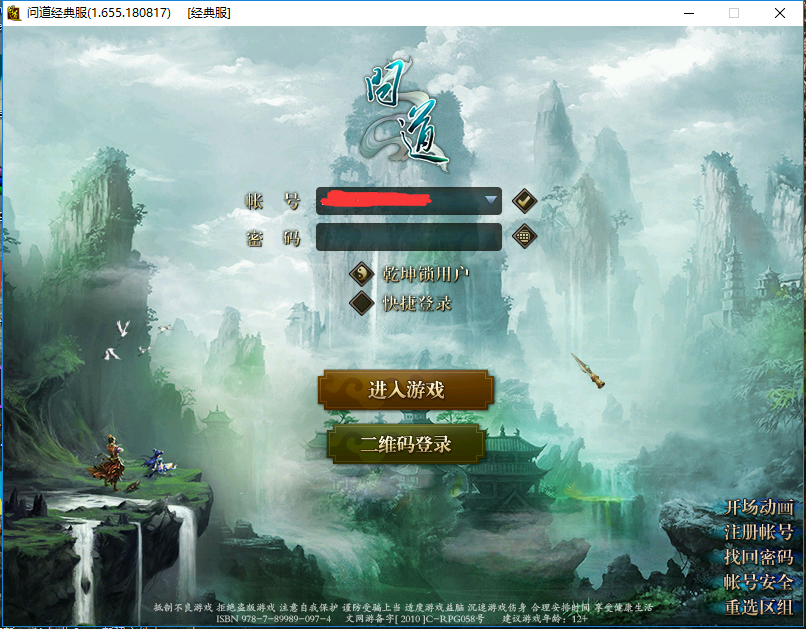
登录账号,登录界面不知道换了几次了
打开地图揽仙镇也“装修”了很多遍,就连“新”NPC花姑子都变成老油条了。
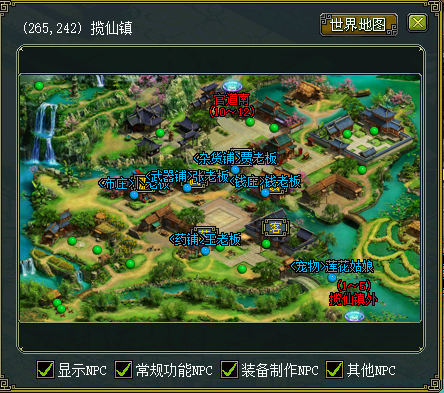
遥想当年奔波在揽仙镇上,满十级后去天墉城时激动的心情、在官道上遇到一位大佬带着桃精我竟然还不认识、区里最高等级高达500、那时还没有道行在这一说、大家一个多月才升到10级……

十二年回首多少玩家来来去去。这么多年间回归了多次,最终还是弃坑。道友啊,我又回来了,大家已经位列仙班了吗?

玩了两天,终于还是没有玩出当年的感觉。仔细思考了一下,《问道》现在的样子和那些页游有什么区别?(也是到处都有充值的活动广告,也是卖情怀)

写到这里心里很乱,也不知道自己写了点什么。罢了罢了,过去的就该过去。

寻仙问道,梦回少年

道友,你还在吗

相关文章

一个简易授权demo

··538 字·2 分钟
在页面中引用,比如: <?php echo'1111'; include ('shouquan.php'); echo'1111'; ?> 授权操作 $url=$_SERVER['SERVER_NAME']; include ('key.php'); $curl = curl_init(); //设置抓取的url curl_setopt($curl, CURLOPT_URL, 'http://localhost/api/api.php'); //设置头文件的信息作为数据流输出 curl_setopt($curl, CURLOPT_HEADER, 0); //设置获取的信息以文件流的形式返回,而不是直接输出。 curl_setopt($curl, CURLOPT_RETURNTRANSFER, 1); //设置post方式提交 curl_setopt($curl, CURLOPT_POST, 1); //设置post数据 $post_data = array( "domain" => "$url", "key" => "$key" ); curl_setopt($curl, CURLOPT_POSTFIELDS, $post_data); //执行命令 $data = curl_exec($curl); //关闭URL请求 curl_close($curl); //echo "$data"; if ($data=='true') { echo '域名验证成功!<br>'; } else { exit(); }`</pre> key文件,用于存储激活码、授权码 <pre>`<?php $key='123456';//输入激活码 ?>`</pre> api文件,接受客户端post请求并返回相应数据 <pre>`<?php $api=$_POST['key']; $domain=$_POST['domain']; $servername = "localhost"; $username = "root"; $password = "root"; $dbname = "selectdata"; // 创建连接 $conn = new mysqli($servername, $username, $password, $dbname); // Check connection if ($conn->connect_error) { die("连接失败: " . $conn->connect_error); } $rs = mysqli_query($conn,"SELECT * FROM data WHERE domain='$domain'"); $aa=mysqli_fetch_array($rs); if ($api==$aa[1]) { echo'true'; } else { echo'false'; } 将程序重要函数/操作/行为添加到shouquan.php中并对其加密混淆,以达到防破解的目的 嗯...暂时就想到这么多。 2018.12.1 客户端代码 <?php //获取不带端口号的域名前缀 $servername = trim($_SERVER['SERVER_NAME']); //获取服务端授权文件校验 $verifyurl = file_get_contents('http://www.toyean.com/zb_users/upload/copyright.php?domain='.$servername); if(!empty($verifyurl)){ echo "已授权!"; //授权成功 }else{ die("未授权!"); //授权失败 } ?>``` 服务端代码 ```<?php</span> <pre>`//获取域名 $domain = $_GET['domain']; //授权域名列表 $Array = array('127.0.0.1','localhost'); //校验结果 echo in_array($domain, $Array) ? 'yes' : ''; ?> 感谢@慕若曦的指点